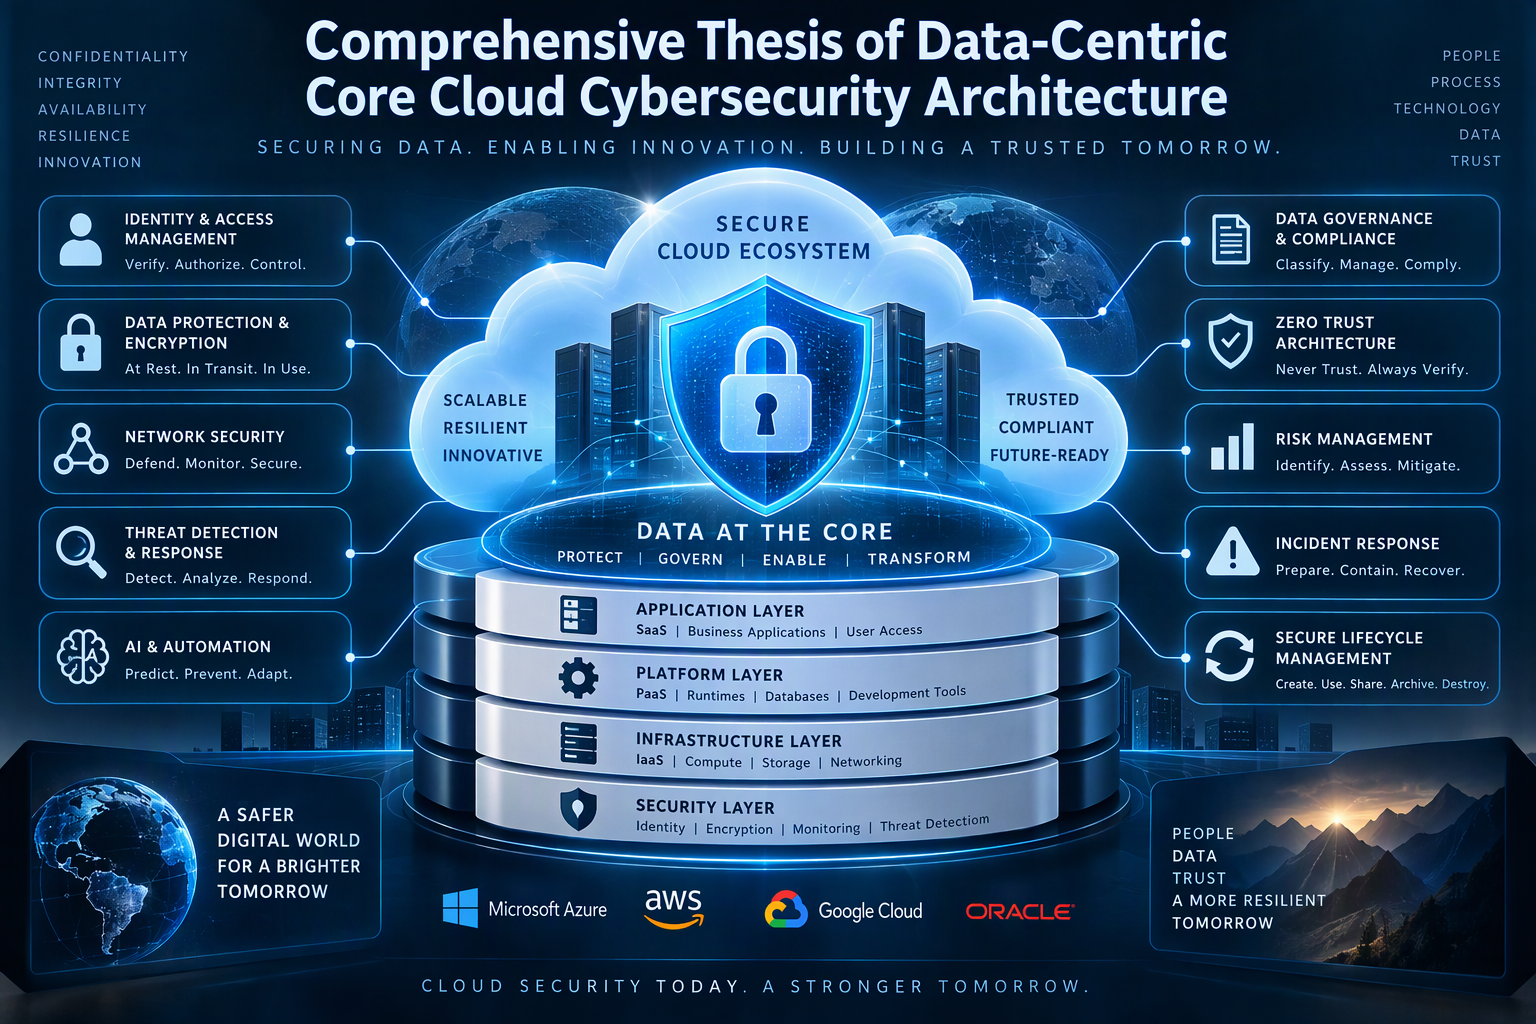
Comprehensive Thesis of Data-Centric Core Cloud Cybersecurity Architecture: Foundations, Design, Implementation, and Future Perspectives
Abstract
The rapid digital transformation of society has shifted organizational data, applications, and computing resources from traditional on-premises infrastructures to cloud-based environments. This transition has created unprecedented opportunities for scalability, innovation, and global connectivity. However, it has also introduced complex cybersecurity challenges involving data breaches, ransomware attacks, insider threats, advanced persistent threats, and cloud misconfigurations. This thesis presents a comprehensive study of Data-Centric Core Cloud Cybersecurity Architecture, emphasizing the protection of data as the central asset within cloud ecosystems.
The study explores foundational principles of cybersecurity architecture, cloud service models, cloud deployment models, security frameworks, data governance, encryption systems, identity management, threat intelligence, artificial intelligence integration, and the future evolution of cybersecurity in cloud computing. The thesis proposes a modern architecture where data protection remains the primary design objective throughout storage, transmission, processing, and lifecycle management.
Table of Contents
Chapter 1: Introduction
Chapter 2: Evolution of Cloud Computing
Chapter 3: Fundamentals of Cybersecurity
Chapter 4: Understanding Data-Centric Security
Chapter 5: Core Components of Cloud Architecture
Chapter 6: Cloud Service Models
Chapter 7: Zero Trust Security Architecture
Chapter 8: Data Classification and Governance
Chapter 9: Encryption Technologies
Chapter 10: Identity and Access Management
Chapter 11: Network Security in Cloud Systems
Chapter 12: Threat Detection and Monitoring
Chapter 13: Artificial Intelligence in Cybersecurity
Chapter 14: Secure Data Lifecycle Management
Chapter 15: Security Compliance Frameworks
Chapter 16: Cloud Security Operations Centers
Chapter 17: Incident Response Strategies
Chapter 18: Risk Management Methodologies
Chapter 19: Emerging Cloud Threats
Chapter 20: Future of Cloud Cybersecurity
Chapter 1: Introduction
Modern organizations generate unprecedented amounts of digital data. Information has become one of the world’s most valuable assets, driving business intelligence, healthcare innovation, financial transactions, education, government operations, and scientific discoveries.
The migration of data to cloud environments has transformed computational infrastructures by providing:
- Elastic scalability
- Cost efficiency
- High availability
- Global accessibility
- Advanced analytics capabilities
Despite these benefits, cloud environments introduce significant cybersecurity concerns. Threat actors continuously seek to exploit vulnerabilities that expose sensitive information.
Data-centric cloud cybersecurity architecture places data protection at the center of every security process. Instead of focusing solely on perimeter security, organizations must concentrate on protecting data wherever it resides.
Chapter 2: Evolution of Cloud Computing
Cloud computing evolved from distributed computing, grid computing, and virtualization technologies.
Historical Timeline
Mainframe Era
Centralized processing dominated organizational computing.
Client-Server Era
Computing responsibilities were distributed between servers and personal computers.
Internet Era
Web-based technologies enabled global communication.
Virtualization Era
Physical hardware became abstracted into virtual resources.
Cloud Era
Infrastructure became available as an on-demand service.
Major cloud providers now include:
- Microsoft Azure
- Amazon Web Services (AWS)
- Google Cloud Platform (GCP)
- Oracle Cloud
- IBM Cloud
These platforms collectively host billions of digital transactions daily.
Chapter 3: Fundamentals of Cybersecurity
Cybersecurity involves defending systems, networks, applications, and information against digital attacks.
CIA Triad
Confidentiality
Ensures information remains accessible only to authorized individuals.
Integrity
Protects information from unauthorized modifications.
Availability
Ensures information remains accessible when needed.
These three principles form the foundation of modern cybersecurity architecture.
Chapter 4: Understanding Data-Centric Security
Traditional security focused on network perimeters.
Modern cloud architectures require securing:
- Data at rest
- Data in transit
- Data in use
- Data in backup systems
- Data in archives
Data-centric security follows information throughout its lifecycle regardless of location.
Core principles include:
- Persistent protection
- Granular access controls
- Data visibility
- Continuous monitoring
- Context-aware security
Chapter 5: Core Components of Cloud Architecture
A secure cloud system consists of several interconnected layers.
Infrastructure Layer
Provides:
- Compute services
- Storage services
- Networking services
Platform Layer
Provides:
- Runtime environments
- Database systems
- Development frameworks
Application Layer
Hosts software services used by customers.
Security Layer
Provides:
- Authentication
- Encryption
- Monitoring
- Threat intelligence
Chapter 6: Cloud Service Models
Infrastructure as a Service (IaaS)
Examples include:
- Virtual machines
- Storage systems
- Virtual networks
Platform as a Service (PaaS)
Provides:
- Application hosting
- Databases
- Middleware
Software as a Service (SaaS)
Provides complete applications accessible through browsers.
Examples:
- Microsoft 365
- Salesforce
- Google Workspace
Every service model introduces distinct cybersecurity responsibilities.
Chapter 7: Zero Trust Security Architecture
Zero Trust follows the principle:
“Never Trust, Always Verify.”
Key components include:
Identity Verification
Continuous validation of users.
Device Trust
Security posture evaluation.
Least Privilege Access
Minimal necessary permissions.
Continuous Monitoring
Real-time behavioral analysis.
Micro-Segmentation
Isolation of workloads.
Zero Trust significantly reduces attack surfaces.
Chapter 8: Data Classification and Governance
Organizations classify information according to sensitivity.
Public Data
Freely accessible information.
Internal Data
Restricted to employees.
Confidential Data
Sensitive business information.
Highly Restricted Data
Critical intellectual property.
Data governance provides:
- Ownership accountability
- Compliance management
- Privacy protection
- Data quality assurance
Chapter 9: Encryption Technologies
Encryption serves as the backbone of cloud data security.
Symmetric Encryption
Uses one key for encryption and decryption.
Examples:
- AES-128
- AES-256
Asymmetric Encryption
Uses public and private keys.
Examples:
- RSA
- ECC
Hashing
Ensures integrity verification.
Examples:
- SHA-256
- SHA-512
Encryption protects information from unauthorized disclosure.
Chapter 10: Identity and Access Management
Identity systems determine who accesses resources.
Components include:
Authentication
Verifying identity.
Authorization
Granting permissions.
Federation
Cross-platform identity sharing.
Multi-Factor Authentication
Combining:
- Passwords
- Biometrics
- Hardware tokens
Identity remains the first line of cyber defense.
Chapter 11: Network Security in Cloud Systems
Cloud networks require robust defenses.
Security technologies include:
Firewalls
Traffic filtering systems.
VPN Solutions
Encrypted communications.
Secure Gateways
Controlled access points.
Intrusion Prevention Systems
Real-time attack blocking.
Web Application Firewalls
Protection against web attacks.
Chapter 12: Threat Detection and Monitoring
Modern attacks evolve continuously.
Organizations implement:
Security Information and Event Management (SIEM)
Centralized log analysis.
Security Orchestration and Automation
Automated responses.
Endpoint Detection and Response
Device-level protection.
Extended Detection and Response
Cross-domain security analytics.
These tools improve visibility across environments.
Chapter 13: Artificial Intelligence in Cybersecurity
AI enhances cybersecurity effectiveness.
Applications include:
Behavior Analytics
Identification of unusual activities.
Malware Detection
Pattern recognition capabilities.
Fraud Prevention
Transaction monitoring.
Threat Hunting
Predictive attack detection.
AI enables security teams to manage large-scale environments effectively.
Chapter 14: Secure Data Lifecycle Management
Data undergoes multiple lifecycle stages.
Creation
Generation of information.
Storage
Retention within repositories.
Usage
Business processing activities.
Sharing
Controlled distribution.
Archiving
Long-term retention.
Destruction
Secure deletion.
Security controls must exist at every stage.
Chapter 15: Security Compliance Frameworks
Organizations follow established frameworks.
Major standards include:
ISO 27001
Information Security Management Systems.
NIST Cybersecurity Framework
Risk-based cybersecurity methodology.
GDPR
European privacy regulation.
POPIA
South African Protection of Personal Information Act.
HIPAA
Healthcare information protection.
Compliance demonstrates trustworthiness and accountability.
Chapter 16: Cloud Security Operations Centers
Cloud Security Operations Centers provide:
- Continuous monitoring
- Incident detection
- Threat intelligence
- Digital forensics
- Security analytics
Key technologies include:
- SIEM platforms
- Threat intelligence feeds
- AI analytics tools
- Case management systems
Chapter 17: Incident Response Strategies
Every organization must prepare for cyber incidents.
Response phases include:
Preparation
Development of procedures.
Identification
Detection of incidents.
Containment
Limiting impact.
Eradication
Removing threats.
Recovery
Restoring operations.
Lessons Learned
Continuous improvement.
Chapter 18: Risk Management Methodologies
Risk management identifies vulnerabilities before exploitation occurs.
Formula:
Risk = Threat × Vulnerability × Impact
Categories include:
- Operational risks
- Strategic risks
- Compliance risks
- Technical risks
- Human risks
Risk-based security improves resource allocation.
Chapter 19: Emerging Cloud Threats
Future threats continue to increase in sophistication.
Examples include:
Ransomware-as-a-Service
Commercial cybercrime ecosystems.
Supply Chain Attacks
Third-party compromise methods.
AI-Powered Attacks
Automated exploitation.
Quantum Computing Risks
Future cryptographic threats.
Deepfake Identity Fraud
Synthetic impersonation technologies.
Organizations must continuously adapt their defenses.
Chapter 20: Future of Cloud Cybersecurity
Emerging innovations shaping cybersecurity include:
Quantum-Resistant Cryptography
Protection against quantum attacks.
Autonomous Security Systems
AI-driven defense operations.
Cyber Digital Twins
Simulation-based security testing.
Privacy-Preserving Computation
Secure analytics without exposing data.
Self-Healing Infrastructure
Automated threat containment and recovery.
Future cloud architectures will become increasingly adaptive, intelligent, and resilient.
Conclusion
Data-Centric Core Cloud Cybersecurity Architecture represents the future foundation of secure digital ecosystems. As organizations increasingly rely on cloud computing, the need to safeguard information assets becomes paramount. Successful cybersecurity strategies must integrate data governance, encryption, identity management, Zero Trust principles, artificial intelligence, compliance frameworks, and continuous monitoring into a unified architecture.
The future belongs to organizations capable of protecting data throughout its entire lifecycle while enabling innovation, collaboration, and digital transformation. Through a data-centric approach, cloud security evolves from a defensive function into a strategic enabler of business growth, resilience, and trust in the digital economy.
References
- NIST Cybersecurity Framework
- ISO/IEC 27001 Standard
- Microsoft Azure Security Documentation
- AWS Cloud Security Whitepapers
- Google Cloud Security Architecture
- CIS Critical Security Controls
- POPIA South Africa
- GDPR European Union
- Cloud Security Alliance Publications
- OWASP Cloud Security Principles

Be First to Comment